Wenn mehr Kundendaten mehr Wert schaffen sollen und gleichzeitig das Risiko erhöhen
Unternehmen investieren zunehmend in personalisierte Kundenansprache, automatisierte Kampagnen und datenbasierte Entscheidungen. Dafür verbinden sie immer mehr Informationen aus Websites, Shops, CRM Systemen, Kampagnen, Servicekontakten und weiteren digitalen Berührungspunkten.
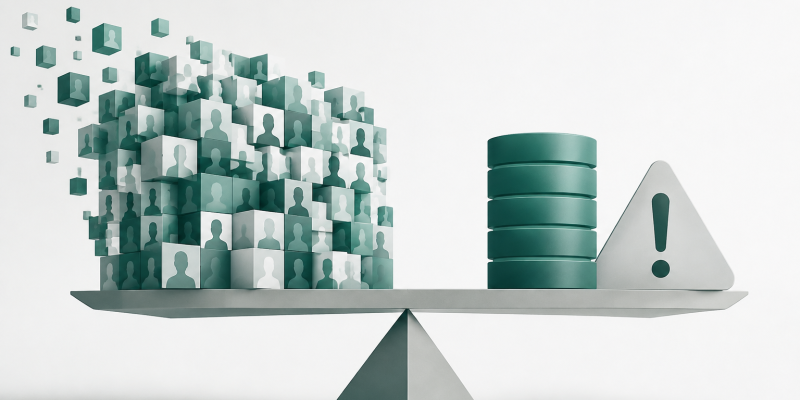
Aus Marketingsicht erscheint das logisch. Mehr relevante Daten können ein genaueres Kundenverständnis ermöglichen. Aus Managementsicht entsteht jedoch ein Widerspruch: Je stärker Wachstum und Kundensteuerung von Daten abhängen, desto größer wird auch die wirtschaftliche Bedeutung ihrer Sicherheit.
Damit verändert sich die Frage.
Es geht nicht mehr nur darum, ob Kundendaten technisch ausreichend geschützt sind. Entscheidend ist, ob ein Unternehmen seine wachsende Datenabhängigkeit beherrscht, ohne neue Risiken für Umsatz, Kundenvertrauen, operative Stabilität und regulatorische Sicherheit aufzubauen.
Künstliche Intelligenz kann dabei einen wichtigen Beitrag leisten. Sie kann ungewöhnliche Aktivitäten schneller erkennen, große Mengen an Sicherheitsinformationen analysieren und Reaktionen auf bestimmte Risiken beschleunigen. Gleichzeitig erweitert jeder zusätzliche Einsatz von AI die Datenlandschaft und kann selbst neue Schwachstellen schaffen.
Für Geschäftsführer entsteht deshalb eine strategische Aufgabe: AI darf Sicherheit nicht nur automatisieren. Ihr Einsatz muss die Fähigkeit des Unternehmens verbessern, Datenrisiken zu erkennen, zu begrenzen und verantwortlich zu steuern.
Warum klassische Sicherheitslogik nicht mehr ausreicht
Traditionelle Sicherheitskonzepte konzentrieren sich häufig auf bekannte Angriffsmuster, definierte Zugriffsrechte und technische Schutzmaßnahmen. Diese bleiben notwendig. Sie stoßen jedoch an Grenzen, wenn digitale Systeme komplexer werden und sich relevante Verhaltensmuster kontinuierlich verändern.
Genau hier liegt eine Stärke von AI.
Systeme können große Mengen an Aktivitäten analysieren und Abweichungen identifizieren, die bei manueller Kontrolle möglicherweise unentdeckt bleiben würden. Ungewöhnliche Anmeldeversuche, veränderte Nutzungsmuster, verdächtige Datenbewegungen oder auffällige Kommunikationsinhalte können dadurch früher sichtbar werden.
Der wirtschaftliche Wert liegt jedoch nicht in der Erkennung allein.
Ein Warnsignal schafft noch keine Sicherheit. Entscheidend ist, ob klar definiert wurde, welche Reaktion ausgelöst wird, wer Verantwortung übernimmt und wann menschliche Prüfung erforderlich ist.
AI verkürzt potenziell die Zeit zwischen Signal und Erkenntnis. Management muss die Zeit zwischen Erkenntnis und verantwortlicher Entscheidung verkürzen.
Dass Geschwindigkeit wirtschaftlich relevant ist, zeigen aktuelle Daten. Laut IBM lagen die durchschnittlichen Kosten eines Datenlecks in Deutschland 2026 bei 4,25 Millionen Euro. Unternehmen mit umfassendem Einsatz von AI und Automatisierung im Sicherheitsbereich meldeten dabei geringere Schäden als Unternehmen ohne entsprechende Funktionen.
Die strategische Konsequenz lautet deshalb nicht, möglichst viel Sicherheit zu automatisieren. Sie lautet, die Reaktionsfähigkeit des Unternehmens dort zu erhöhen, wo Verzögerungen besonders teuer werden können.
Kundendaten sind kein Marketingbestand
In vielen Organisationen werden Kundendaten funktional betrachtet. Marketing sieht Zielgruppen und Kampagnendaten. Vertrieb sieht Kontakte und Kaufhistorien. Service sieht Anfragen und Beschwerden. IT sieht Systeme und Zugriffsrechte.
Das Unternehmen trägt jedoch das Gesamtrisiko.
Genau darin liegt eine häufig unterschätzte strukturelle Schwäche. Daten werden dezentral genutzt, während ihre wirtschaftlichen Risiken zentral auf das Unternehmen zurückfallen.
Ein Sicherheitsvorfall betrifft deshalb nicht ausschließlich die IT. Er kann Kundenbeziehungen beschädigen, interne Ressourcen binden, operative Prozesse stören und regulatorische Konsequenzen auslösen.
Eine Bitkom Untersuchung zur deutschen Wirtschaft zeigt diese Breite deutlich. Unter Unternehmen, die einen Datenschutzverstoß erlebt hatten, nannten 93 Prozent organisatorischen Aufwand als Folge. 51 Prozent berichteten von Bußgeldern und 18 Prozent von verlorenen Kunden.
Für die Unternehmensführung entsteht daraus eine andere Perspektive auf Daten.
Kundendaten sind ein wirtschaftlicher Vermögenswert mit einer Risikoseite.
Wer ihren Nutzen steigert, ohne gleichzeitig Kontrolle, Verantwortlichkeit und Schutzfähigkeit zu erhöhen, verbessert nicht automatisch die Qualität seiner Datenstrategie. Möglicherweise erhöht er lediglich die Abhängigkeit von einem Vermögenswert, dessen Risiko nicht ausreichend gesteuert wird.
Wo AI tatsächlich Sicherheitswert schaffen kann
Der größte Nutzen von AI entsteht dort, wo Komplexität und Geschwindigkeit die menschliche Beobachtungsfähigkeit überschreiten.
Das betrifft beispielsweise die Erkennung ungewöhnlicher Zugriffe, auffälliger Datenbewegungen, verdächtiger Kommunikationsmuster oder Abweichungen vom normalen Nutzerverhalten. Auch bei der Priorisierung großer Mengen an Sicherheitssignalen kann AI helfen, relevante Auffälligkeiten schneller sichtbar zu machen.
Sprachbasierte Systeme können zusätzlich Beschwerden, Supportanfragen oder andere Kundenkommunikation daraufhin analysieren, ob sich Hinweise auf möglichen Datenmissbrauch oder ungewöhnliche Sicherheitsprobleme häufen.
Auch bei Betrugsversuchen kann Mustererkennung relevant werden. Wenn sich Transaktionen, Anmeldungen oder Nutzungsmuster deutlich von bisherigen Verhaltensweisen unterscheiden, kann eine zusätzliche Prüfung ausgelöst werden.
Doch jede dieser Anwendungen folgt derselben wirtschaftlichen Logik:
Daten werden in Signale übersetzt. Signale werden bewertet. Bewertungen führen zu Entscheidungen. Entscheidungen beeinflussen Risiko und Kosten.
Die Qualität des Ergebnisses hängt deshalb nicht nur vom Modell ab. Sie hängt von der gesamten Entscheidungskette ab.
Ein leistungsfähiges System mit falschen Schwellenwerten kann zu viele Warnungen erzeugen. Ein zu großzügiger Schwellenwert kann relevante Risiken übersehen. Fehlende Eskalationsregeln können dazu führen, dass korrekte Warnungen organisatorisch wirkungslos bleiben.
Technische Präzision ersetzt keine Entscheidungsarchitektur.
Das Paradox: AI schützt Daten und schafft neue Angriffsflächen
Hier liegt die wichtigste strategische Spannung.
Unternehmen können AI einsetzen, um Sicherheitsrisiken früher zu erkennen. Gleichzeitig benötigen viele Systeme Daten, Schnittstellen, Modelle und Zugriffsrechte. Damit entstehen zusätzliche Komponenten, die selbst geschützt werden müssen.
ENISA betrachtet deshalb nicht nur AI als Instrument für Cybersicherheit, sondern auch die Sicherheit der AI Systeme selbst. Zu den dokumentierten Risiken von maschinellem Lernen gehören beispielsweise Manipulation von Trainingsdaten, gezielte Angriffe auf Modelle und Datenabfluss.
Auch die Europäische Kommission weist inzwischen ausdrücklich auf diese doppelte Wirkung hin: AI kann die Verteidigung verbessern, kann aber ebenso zur Identifikation von Schwachstellen und zur Automatisierung und Beschleunigung von Angriffen eingesetzt werden.
Für Geschäftsführer bedeutet das: Eine Investition in AI gestützte Sicherheit darf nicht isoliert bewertet werden.
Die relevante Rechnung lautet:
Zusätzliche Erkennungsfähigkeit im Verhältnis zu zusätzlicher Komplexität und zusätzlichem Risiko.
Wenn ein Unternehmen AI integriert, aber nicht nachvollziehen kann, welche Daten verwendet werden, welche Systeme Zugriff erhalten, welche externen Anbieter beteiligt sind und wer Entscheidungen kontrolliert, entsteht möglicherweise ein neues Sicherheitsproblem unter dem Etikett einer Sicherheitslösung.
Datenschutz wird zur Frage der Architektur
Für Unternehmen in Deutschland kommt eine weitere Dimension hinzu.
Die Datenschutz Grundverordnung verlangt ein dem jeweiligen Risiko angemessenes Sicherheitsniveau und nennt unter anderem Verschlüsselung, Pseudonymisierung, dauerhafte Vertraulichkeit, Integrität und Verfügbarkeit sowie die regelmäßige Überprüfung der Wirksamkeit technischer und organisatorischer Maßnahmen.
Damit reicht es nicht, ein AI System einzusetzen und dessen technische Leistungsfähigkeit als Beleg für Sicherheit zu betrachten.
Unternehmen müssen verstehen, wie Daten durch ihre Organisation fließen.
Wo entstehen Kundendaten?
Welche Systeme verarbeiten sie?
Welche Anbieter erhalten Zugriff?
Welche Informationen sind tatsächlich notwendig?
Wie lange werden sie benötigt?
Wer darf Entscheidungen über Zugriffe treffen?
Wie schnell kann ein Zugriff entzogen werden?
Welche Vorgänge sind nachvollziehbar dokumentiert?
Diese Fragen wirken operativ, sind aber strategisch. Sie definieren, wie kontrollierbar die Datenarchitektur eines Unternehmens tatsächlich ist.
Auch der europäische AI Act verdeutlicht die wachsende Bedeutung von Daten Governance bei den von seinen entsprechenden Anforderungen erfassten AI Systemen. Für Hochrisikosysteme enthält er konkrete Anforderungen an Daten Governance und Datenmanagement.
Für Führungskräfte sollte daraus eine grundsätzliche Erkenntnis entstehen: Sicherheit beginnt nicht beim Angriff. Sie beginnt bei der Entscheidung, welche Daten überhaupt erhoben, verbunden, verarbeitet und zugänglich gemacht werden.
Warum mehr Daten nicht automatisch eine bessere Strategie bedeuten
Digitales Marketing folgt häufig einer impliziten Annahme: Je mehr Kundendaten verfügbar sind, desto präziser können Kunden verstanden und angesprochen werden.
Diese Logik hat Grenzen.
Jeder zusätzliche Datenpunkt erzeugt nicht nur potenziellen Erkenntniswert. Er verursacht auch Speicherbedarf, Zugriffsbedarf, Integrationsaufwand, Governance Aufwand und zusätzliche mögliche Exposition.
Die strategische Frage lautet deshalb nicht:
Welche Daten können wir sammeln?
Sondern:
Welche Daten schaffen genügend wirtschaftlichen Wert, um ihre Kosten und Risiken zu rechtfertigen?
Damit wird Datenminimierung nicht ausschließlich zu einem Datenschutzprinzip. Sie kann auch ein Prinzip organisatorischer Effizienz sein.
Eine kleinere, klar strukturierte und wirtschaftlich relevante Datenbasis kann wertvoller sein als eine große Datenlandschaft, deren Herkunft, Nutzung und Zugriffslogik kaum noch transparent sind.
Gerade bei AI steigt die Bedeutung dieser Disziplin. Denn Systeme können Datenverarbeitung skalieren. Wenn die zugrunde liegende Governance schwach ist, skaliert Technologie nicht nur Nutzen, sondern auch bestehende Schwächen.
Sicherheit braucht klare Verantwortung
Viele Sicherheitsprobleme entstehen nicht ausschließlich durch fehlende Technologie. Sie entstehen an organisatorischen Schnittstellen.
Marketing möchte möglichst schnell Daten nutzen. Vertrieb benötigt Kundeninformationen. IT verantwortet Infrastruktur. Datenschutz bewertet rechtliche Anforderungen. Security konzentriert sich auf Bedrohungen. Externe Anbieter betreiben weitere Systeme.
Wenn niemand die gesamte Entscheidungskette verantwortet, entsteht ein Governance Problem.
Für kritische Daten und AI Anwendungen sollten deshalb mindestens vier Verantwortlichkeiten eindeutig sein:
- Wer darf den Einsatz und die Nutzung bestimmter Kundendaten freigeben?
- Wer definiert Zugriffsrechte und kontrolliert deren fortlaufende Notwendigkeit?
- Wer entscheidet bei einem kritischen AI Signal über Eskalation und Maßnahmen?
- Wer trägt Verantwortung dafür, dass Daten nach Wegfall ihres Zwecks nicht unnötig weiter verfügbar bleiben?
Diese Fragen lassen sich nicht an ein Modell delegieren.
AI kann Risiken erkennen. Verantwortung bleibt eine Führungsaufgabe.
Ein Entscheidungsrahmen für Geschäftsführer
Bevor zusätzliche AI Funktionen für Kundendaten oder digitale Marketingprozesse eingeführt werden, sollten Führungskräfte vier Ebenen gemeinsam betrachten.
Wirtschaftlicher Wert
Welche konkrete Entscheidung wird durch diese Daten oder das AI System verbessert? Welcher messbare wirtschaftliche Nutzen soll entstehen?
Risikowirkung
Welche neuen Zugriffe, Datenflüsse, Abhängigkeiten und externen Schnittstellen entstehen? Welche Folgen hätte eine Kompromittierung?
Kontrollfähigkeit
Kann das Unternehmen nachvollziehen, wo Daten verarbeitet werden, wer darauf zugreifen kann und welche automatisierten Entscheidungen stattfinden?
Verantwortung
Ist eindeutig geregelt, wer bei Abweichungen entscheidet, wer Maßnahmen freigibt und wann menschliche Kontrolle zwingend erforderlich ist?
Erst wenn diese vier Ebenen zusammenpassen, entsteht aus AI eine belastbare Sicherheitsfähigkeit.
Fehlt eine davon, kann technologische Leistungsfähigkeit eine organisatorische Schwäche lediglich schneller skalieren.
Sicherheit als Voraussetzung für datenbasiertes Wachstum
Die zentrale Managementfrage ist deshalb nicht, ob AI Kundendaten sicherer machen kann. In vielen Bereichen kann sie Erkennung, Analyse und Reaktion verbessern.
Die wichtigere Frage lautet, ob das Unternehmen gleichzeitig seine Fähigkeit verbessert, die daraus entstehende Komplexität zu kontrollieren.
Sicherheit und Wachstum stehen dabei nicht zwangsläufig im Widerspruch.
Eine belastbare Datenarchitektur kann Unternehmen ermöglichen, Kundendaten wirtschaftlich zu nutzen, ohne unnötige Abhängigkeiten aufzubauen. Klare Zugriffsrechte reduzieren Risiken. Gute Governance verbessert Verantwortlichkeit. Schnellere Erkennung begrenzt potenzielle Schäden. Eine nachvollziehbare Datenstruktur erleichtert zudem strategische Entscheidungen darüber, welche Informationen tatsächlich Wert schaffen.
Der eigentliche Vorteil entsteht damit nicht durch ein einzelnes AI System.
Er entsteht, wenn Technologie, Datenstrategie, Sicherheitsarchitektur und Führungsverantwortung dieselbe Logik verfolgen.
Unternehmen, die ihre Kundendaten und AI Nutzung aus dieser Perspektive überprüfen möchten, können eine erste Analyse nutzen, um nicht bei einzelnen Sicherheitsmaßnahmen zu beginnen, sondern bei den strukturellen Ursachen möglicher Risiken. Ein erstes Gespräch und eine erste Einordnung können dabei als kostenfreier Ausgangspunkt dienen.